
RugWard Pay
Webhooks e verificação de assinatura
Receba uma notificação HTTPS assinada a cada mudança de status de uma fatura, verifique-a em curl, Node.js, Python ou PHP e trate novas tentativas e duplicatas com segurança.
Nesta página
Como os webhooks funcionam#
Quando uma fatura muda de status, a RugWard envia um POST com corpo JSON para o seu endpoint. Cada requisição é assinada com o seu segredo de assinatura (signing secret), para que você possa provar que veio da RugWard e não foi alterada.
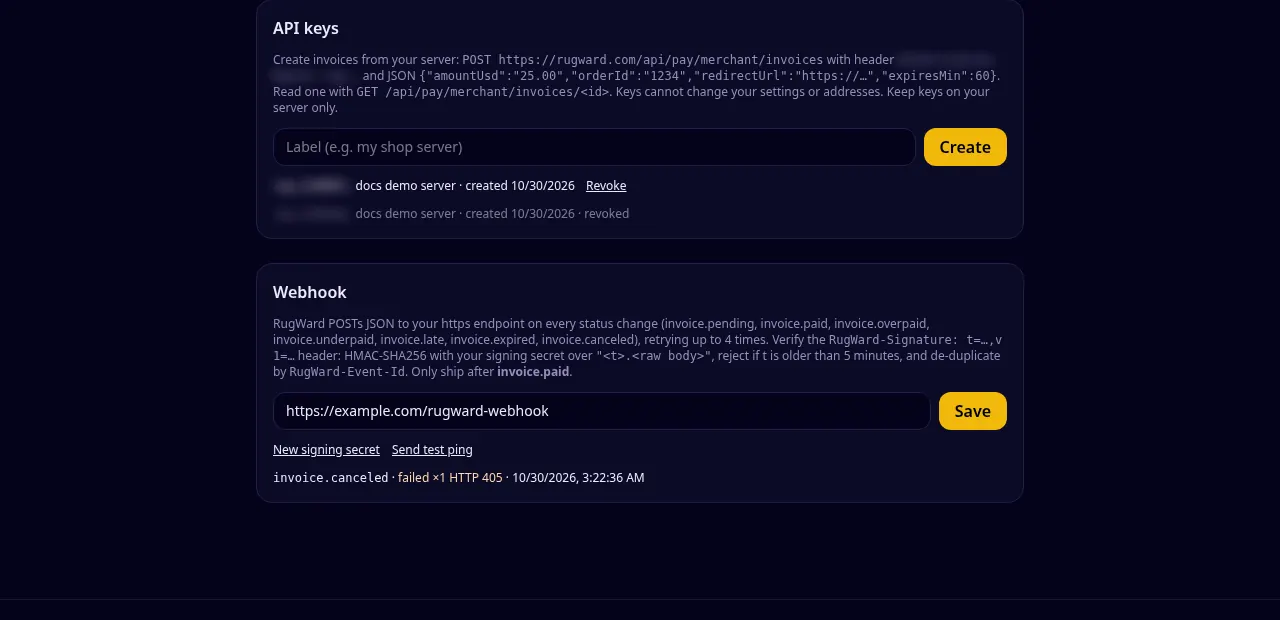
Configuração#
- No painel, informe seu endpoint em Webhook e clique em Save.
- O segredo de assinatura (
whsec_seguido de 40 caracteres) é exibido uma única vez. Guarde-o no seu servidor, junto à chave de API. - Clique em Send test ping. O painel mostra o status HTTP que o seu endpoint retornou.
- O registro de entregas abaixo da caixa mostra cada evento, seu resultado e o número de tentativas.
Regras do endpoint:
- somente
https://, na porta padrão (sem:8443), no máximo 500 caracteres; - um nome de host público: endereços IP,
localhoste redes privadas são recusados; - responda em até 10 segundos com qualquer status 2xx. Redirecionamentos não são seguidos: uma resposta 3xx conta como falha.
New signing secret substitui o segredo imediatamente; implante o novo na hora (assinaturas feitas com o segredo antigo param de valer na hora). Salvar uma URL vazia desativa os webhooks.
Eventos#
| Evento | Enviado quando |
|---|---|
invoice.pending | um pagamento foi visto, aguardando confirmações ou o restante do valor |
invoice.paid | totalmente paga e confirmada: envie o pedido |
invoice.overpaid | paga com mais de 1% a mais: envie o pedido |
invoice.underpaid | o travamento da cotação terminou com pouco valor confirmado |
invoice.late | um pagamento chegou após o vencimento |
invoice.expired | venceu sem pagamento |
invoice.canceled | você a cancelou |
ping | o botão Send test ping do painel |
Cada evento é disparado no máximo uma vez por fatura. Faturas de teste nunca enviam webhooks.
A requisição#
POST /rugward-webhook HTTP/1.1
Host: shop.example
Content-Type: application/json
User-Agent: RugWard-Pay-Webhook/1.0
RugWard-Event-Id: Zx3kQ8pL2mN7vR1tY5wB9c:paid
RugWard-Event: invoice.paid
RugWard-Signature: t=1793324105,v1=5f0c3d0e8b1a…(64 hex characters){
"id": "Zx3kQ8pL2mN7vR1tY5wB9c:paid",
"type": "invoice.paid",
"created": 1793324100,
"data": {
"invoice": {
"id": "Zx3kQ8pL2mN7vR1tY5wB9c",
"status": "paid",
"amountUsd": "25.00",
"orderId": "1234",
"description": "1 x T-shirt, size M",
"redirectUrl": "https://shop.example/thanks?order=1234",
"createdAt": 1793323282069,
"expiresAt": 1793326882069,
"paidAt": 1793324100512,
"assets": ["BTC", "ETH-8453", "USDC-8453"],
"test": false,
"quotes": [{ "id": 4711, "asset": "USDC-8453", "amount": "25.000629", "rateUsd": "1", "address": "0x…", "expiresAt": 1793325082069 }],
"payments": [{ "txid": "0x…", "asset": "USDC-8453", "amount": "24.875626", "confirmations": 30, "required": 30, "confirmed": true, "seenAt": 1793324012000, "explorer": "https://basescan.org/tx/0x…" }]
}
}
}{ "id": "ping:1793324000000", "type": "ping", "created": 1793324000, "data": {} }idé<invoice id>:<status>e também está no cabeçalhoRugWard-Event-Id: use-o para ignorar duplicatas.createdestá em segundos Unix;data.invoiceé o mesmo objeto retornado porGET /api/pay/merchant/invoices/:id.
Verificar a assinatura#
O cabeçalho tem este formato: RugWard-Signature: t=1793324100,v1=5f2c… (64 caracteres hexadecimais).
- Leia o corpo bruto da requisição exatamente como recebido (antes de qualquer parsing JSON).
- Calcule
HMAC-SHA256(secret, t + "." + raw_body)e codifique em hexadecimal. - Compare com
v1em tempo constante. - Rejeite a requisição se
testiver a mais de 5 minutos do seu relógio (impede replays). - Só então faça o parsing do JSON.
Fazer o parsing do JSON primeiro e serializá-lo de novo altera os bytes e quebra a assinatura. Sempre verifique a assinatura no corpo bruto.
import crypto from "node:crypto";
import express from "express";

const SECRET = process.env.RUGWARD_WEBHOOK_SECRET; // whsec_…
const app = express();

// Use the RAW body: the signature covers the exact bytes RugWard sent.
app.post("/rugward-webhook", express.raw({ type: "application/json" }), (req, res) => {
  const raw = req.body.toString("utf8");
  const m = /^t=(\d+),v1=([0-9a-f]{64})$/.exec(req.get("RugWard-Signature") || "");
  if (!m || Math.abs(Date.now() / 1000 - Number(m[1])) > 300) return res.sendStatus(400);
  const want = crypto.createHmac("sha256", SECRET).update(`${m[1]}.${raw}`).digest("hex");
  if (!crypto.timingSafeEqual(Buffer.from(want), Buffer.from(m[2]))) return res.sendStatus(400);

  const event = JSON.parse(raw);
  // De-duplicate: the same event id can arrive more than once.
  // if (alreadyProcessed(event.id)) return res.sendStatus(200);
  if (event.type === "invoice.paid" || event.type === "invoice.overpaid") {
    const inv = event.data.invoice;
    // markOrderPaid(inv.orderId, inv.id);  // ship only now
  }
  res.sendStatus(200); // any 2xx = delivered
});
app.listen(3000);import hashlib, hmac, json, os, re, time
from flask import Flask, abort, request
SECRET = os.environ["RUGWARD_WEBHOOK_SECRET"].encode() # whsec_…
app = Flask(__name__)
@app.post("/rugward-webhook")
def rugward_webhook():
raw = request.get_data() # raw bytes, exactly as sent
m = re.fullmatch(r"t=(\d+),v1=([0-9a-f]{64})", request.headers.get("RugWard-Signature", ""))
if not m or abs(time.time() - int(m.group(1))) > 300:
abort(400)
want = hmac.new(SECRET, m.group(1).encode() + b"." + raw, hashlib.sha256).hexdigest()
if not hmac.compare_digest(want, m.group(2)):
abort(400)
event = json.loads(raw)
if event["type"] in ("invoice.paid", "invoice.overpaid"):
inv = event["data"]["invoice"]
# mark_order_paid(inv["orderId"], inv["id"]) # de-duplicate on event["id"]
return "", 200<?php
$secret = getenv("RUGWARD_WEBHOOK_SECRET"); // whsec_…
$raw = file_get_contents("php://input");
$sig = $_SERVER["HTTP_RUGWARD_SIGNATURE"] ?? "";
if (!preg_match('/^t=(\d+),v1=([0-9a-f]{64})$/', $sig, $m) || abs(time() - (int)$m[1]) > 300) {
http_response_code(400); exit;
}
$want = hash_hmac("sha256", $m[1] . "." . $raw, $secret);
if (!hash_equals($want, $m[2])) { http_response_code(400); exit; }
$event = json_decode($raw, true);
if (in_array($event["type"], ["invoice.paid", "invoice.overpaid"], true)) {
$inv = $event["data"]["invoice"];
// mark_order_paid($inv["orderId"], $inv["id"]); // de-duplicate on $event["id"]
}
http_response_code(200);Para testar seu endpoint manualmente, assine um corpo você mesmo:
SECRET='whsec_…'            # your signing secret
BODY='{"id":"ping:1","type":"ping","created":1793324000,"data":{}}'
T=$(date +%s)
SIG=$(printf '%s.%s' "$T" "$BODY" | openssl dgst -sha256 -hmac "$SECRET" -hex | sed 's/^.* //')

curl -X POST https://shop.example/rugward-webhook \
  -H "Content-Type: application/json" \
  -H "RugWard-Event: ping" \
  -H "RugWard-Signature: t=$T,v1=$SIG" \
  --data "$BODY"
Novas tentativas e duplicatas#
Se o seu endpoint exceder o tempo ou não responder 2xx, a RugWard tenta novamente: até 4 tentativas no total, após cerca de 30 segundos, 2 minutos e 8 minutos. Depois disso, o evento é marcado como falho no registro de entregas. Portanto, seu handler deve:
- responder 2xx rapidamente e fazer o trabalho lento depois;
- ser idempotente: armazene
RugWard-Event-Ide ignore eventos já processados; - não depender da ordem: em caso de dúvida, releia a fatura pela API.
Webhooks são um sinal rápido, não o único. Se o seu servidor ficou fora do ar por um tempo, liste as faturas recentes pela API e compare os status.
Solução de problemas#
| Sintoma | Causa provável |
|---|---|
| "Webhook URL must be https:// with a public host name" | um endereço IP, uma porta personalizada, http:// ou um nome de host interno |
| o ping mostra HTTP 301/302/308 | seu servidor redireciona (por exemplo http→https, ou falta a barra final); use a URL final |
| o ping mostra 405 | a rota não aceita POST |
| a assinatura nunca confere | o corpo foi analisado ou recodificado antes do hash, o segredo errado está em uso (após New signing secret) ou o relógio do servidor está errado |
| nenhum evento para faturas de teste | esperado: faturas de teste nunca enviam webhooks |
Última atualização: 30 de outubro de 2026